✦ Anahtar Çıkarımlar
Denetim bulgularının %60’a kadar olan kısmı, organizasyonların bunları ciddiyet seviyesine göre önceliklendirememesi nedeniyle çözümsüz kalmaktadır.
→ Sıralanmamış kritik bulgular, şirketlere önlenebilir kayıplar açısından milyonlara mal olur.
→ Ciddiyet seviyeleri, ham denetim verilerini eyleme geçirilebilir risk kararlarına dönüştürür.
→ Yapılandırılmış bir matris, net sahiplik atayarak düzeltme süresini kısaltır.
Bu makalede:
Denetim Ciddiyet Sınıflandırması Nedir?
Farklı Denetim Ciddiyet Seviyeleri Nelerdir?
Denetim Bulgularını Ciddiyetine Göre Nasıl Sınıflandırılır
Denetim Ciddiyet Sınıflandırması Örnekleri
Denetim Ciddiyet Sınıflandırma Matrisi Nasıl Oluşturulur
Anahtar çıkarım: Bir ciddiyet sınıflandırma sistemi olmadan, denetim programınız sadece pahalı bir evrak işidir.
Denetim Ciddiyet Sınıflandırması Nedir?
Çoğu denetim, uzun bir bulgu listesi üretir. Her birinin ne kadar ciddi olduğunu sıralamak için ortak bir yol olmadan, ekipler sorunları çözmek yerine öncelikler üzerinde tartışır.
Denetim ciddiyet sınıflandırması, her bulguya bir risk seviyesi atar. Bu sayede, herkes acil eylem gerektiren ve bekleyebilecek olan konularda hemfikir olur.
Bunu bir hastane triage sistemi gibi düşünün. Kırık bir kol ve kalp krizi her ikisi de dikkat gerektirir — ancak aynı anda, aynı kişi tarafından, aynı aciliyetle değil.
Ciddiyet sınıflandırması, denetim bulguları için aynı işi yapar.
Çoğu kılavuzun atladığı kısım burada: iyi bir denetim ciddiyet derecelendirme sistemi, bir etiketleme egzersizi değildir. Bu, organizasyonunuzu — herhangi bir denetim yapılmadan önce — hangi riski tolere edeceğine ve her seviyede kimin harekete geçebileceğine karar vermeye zorlar.
Accountablehq‘ya göre, resmi bir denetim bulgu sınıflandırma sistemi kullanan sağlık kuruluşları, kritik bulguları, resmi yargıya dayananlara göre %40 daha hızlı çözüme kavuşturur. Bu hız farkı, sınıflandırmanın tartışmayı ortadan kaldırmasından kaynaklanır — karar kuralları zaten belirlenmiştir.
Fieldpie, iyi yapılandırılmış bir ciddiyet matrisinin her bulgu katmanını belirli bir yanıt sahibi ve son tarih ile bağladığını göstererek bu noktayı güçlendirir. Bu, bir etiketi eylem için bir tetikleyiciye dönüştürür.
Bunun, net ciddiyet katmanlarına bağlı olarak işlev görebilen düzeltici eylem denetim süreçleri ile nasıl bağlantılı olduğunu görebilirsiniz.
Herhangi bir bulgu hakkında kendinize iki soru sorun: ne kadar kötü, ve kim buna müdahale etmeye yetkili? Cevabı bilmek, her ciddiyet seviyesinin ne anlama geldiğini anlamakla başlar.
Farklı Denetim Ciddiyet Seviyeleri Nelerdir?
Triage, herkesin “kritik” teriminin ne anlama geldiği konusunda hemfikir olması durumunda çalışır. Resmi bir denetim ciddiyet sınıflandırma sistemi, size bu ortak tanımı sağlar. Dört farklı seviye belirler. Her seviyenin net kriterleri ve net bir sahibi vardır.
Çoğu organizasyon, bir sınıflandırma sorununu ancak patlak verdikten sonra fark eder. Küçük bir bulgu CEO’ya ulaşırken, gerçek bir uyum ihlali aylarca göz ardı edilir.
Denetim CAPA süreçleri, ciddiyet seviyeleri belirsiz olduğunda en hızlı şekilde bozulur. Net tanımlar bunun olmasını engeller.
Kritik Bulgular: Acil Riskler ve Ciddi Uyumsuzluklar
Kritik bulgular, güvenlik, hukuki durum veya temel operasyonlar için aktif bir tehdidi işaret eder. 24 ila 72 saat içinde yanıt gerektirir, bir sonraki çeyrek incelemesi değil.
Bir gıda üreticisinin üretim sırasında bir patojen kontrol hatası keşfettiğini düşünün. Bu, kritik bir bulgudur; her şey düzeltilene kadar durur.
Büyük Bulgular: Önemli Uyumsuzluk veya Süreç Hataları
Önemli bulgular hemen bir güvenliği tehdit etmiyor, ancak bir sürecin nasıl çalıştığına dair ciddi boşlukları ortaya çıkarıyor. Ele alınmadığında, güvenilir bir şekilde bir denetim döngüsü içinde kritik bulgular haline geliyorlar.
Bir finansal iş akışında eksik bir onay adımını düşünün. Bugün bir kriz yok. Ancak maruz kalma gerçektir ve yarın kritik hale gelebilir.
Küçük Bulgular: İzole Sorunlar ve Sınırlı Etki
Küçük bulgular gerçek sorunlardır, ancak sınırlıdırlar. Yanlış etiketlenmiş bir belge veya tek bir atlanan onay burada yer alır — sistem hala çalışıyor, sadece kusurlu.
Araştırmalar tüm denetim bulgularının %60’ından fazlasının küçük seviyede olduğunu gösteriyor (Pubmed Ncbi Nlm Nih). Bir ciddiyet matrisinin olmaması, ekiplerin bu düşük öncelikli sorunlar üzerinde çoğu zaman zaman harcamasına neden oluyor.
Gözlemler ve İyileştirme Fırsatları
Gözlemler aslında bulgu değildir — izlenmeye değer sinyallerdir. Hiçbir kural ihlal edilmemiştir, ancak daha akıllı bir yaklaşım vardır ve denetçi bunu işaret ediyor.
Zamanla gözlemleri takip eden ekipler genellikle ortaya çıkan riskleri erken yakalar. Bu, denetim ciddiyet derecelendirme sistemini gerçek bir erken uyarı aracına dönüştürür (Uark Teamdynamix).
📊 Sayılarla
Denetim bulgularının %60’ından fazlası küçüktür. Ancak, ciddiyet matrisine sahip olmayan ekiplerde çoğu iyileştirme zamanını tüketiyorlar.
Dört seviyeyi bilmek birinci adımdır. Bir bulguyu doğru seviyeye atamanın nasıl yapılacağını bilmek, çoğu ekibin hala yanlış yaptığı yerdir.
Denetim Bulgularını Ciddiyetine Göre Nasıl Sınıflandırılır
Açık kriterler ciddiyeti bir etiket olmaktan çıkarıp bir karara dönüştürür. Onlarsız, iki denetçi aynı bulguya bakıp farklı derecelendirebilir. Bu tutarsızlık, denetimin değerini sessizce yok eder.
Denetim ciddiyet sınıflandırması, kuruluşunuzun önceden kabul edilmiş yanıtıdır. Bir şeyin harekete geçmesi için ne kadar kötü olması gerekir — ve kim harekete geçer?
Bu anlaşma, sistemin çalışmasını sağlar.
Her Bulgunun Potansiyel Etkisini Değerlendirin
Bu bulgu düzeltilmezse neyin kırılacağını sormakla başlayın. Etki, finansal kayıp, güvenlik riski, düzenleyici ceza ve itibar kaybını kapsar — dördü de önemlidir.
Altı haneli bir ceza tetikleyebilecek bir bulgu, küçük bir süreç gecikmesine neden olan bir bulgudan daha yüksek bir derecelendirme alır. Öncelikle sonuçları boyutlandırın, ardından denetim bulgu ciddiyet seviyesini atayın.
Olasılık, Maruz Kalma ve Mevcut Kontrolleri Değerlendirin
Etki tek başına ciddiyeti belirlemez — olasılık da belirler. Zaten güçlü kontroller altında olan bir felaket riski, sıfır güvenlik önlemi olan bir orta riskten daha düşük bir derecelendirme alır.
Maruz kalma, bulgunun kaç kişiyi, sistemi veya süreci etkilediğini ölçer. Daha geniş maruz kalma, doğrudan etki küçük görünse bile denetim ciddiyet derecelendirmesini artırır.
Düzenleyici Gereklilikleri ve Önceki Denetim Sonuçlarını Dikkate Alın
Düzenleyiciler eğri üzerinden not vermez. Yasal bir gerekliliğe bağlı bir bulgu otomatik olarak daha ciddidir. Kuruluşun takdir yetkisi yoktur — uymak zorundadır.
Tekrar eden bulgular her seferinde daha yüksek bir derecelendirme talep eder. Son denetimde düzeltilmeyen bir boşluk, bir kontrol hatasını işaret eder — sadece bir kez yapılan bir kayma değil.
Bu ayrım, CAPA denetim süreçlerinin burada bu kadar önemli olmasının tam nedenidir.
Ciddiyet Sınıflandırma Matrisi Kullanın
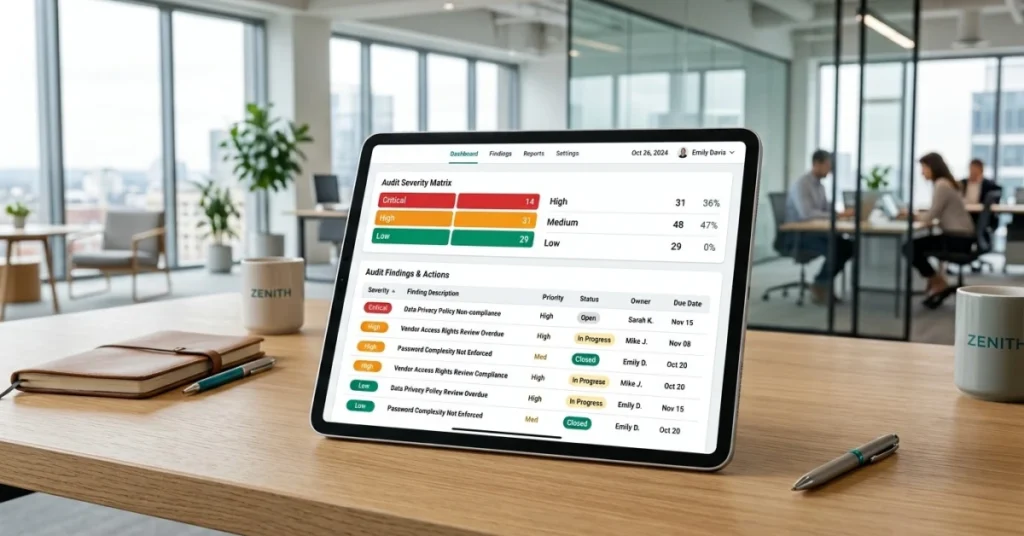
Bir ciddiyet matrisi, etkiyi olasılıkla basit bir ızgarada eşleştirir. Her hücre bir derecelendirme üretir — Kritik, Önemli, Küçük veya Gözlem — kişisel yorum için yer bırakmaz.
Standartlaştırılmış matrisler, derecelendirme anlaşmazlıklarını önemli ölçüde azaltır. Denetim tutarsızlıklarının %60’ından fazlası, tanımsız ciddiyet kriterlerine geri döner, denetçi hatasına değil (aşağıdaki DNV‘ye göre).
Paylaşılan bir ızgara, bunu kaynağında düzeltir.
Her Şiddet Kararının Arkasındaki Kanıtları Belgeleyin
Her derecelendirme bir belge izine ihtiyaç duyar. Hangi kriterlerin seviyesi tetiklediğini, kimin onayladığını ve kararın arkasındaki kanıtın ne olduğunu kaydedin.
Belgeleme, şiddeti bir görüşten savunulabilir bir karara dönüştürür. Uscloud, belgelenmiş şiddet tanımlarına sahip organizasyonların bulguları %40’a kadar daha hızlı çözdüğünü belirtmektedir.
Bu hız, bir basit gerçeğe dayanıyor. Herkes zaten derecelendirmenin ne anlama geldiği ve düzeltmenin kimin sorumluluğunda olduğu konusunda hemfikir.
📊 Sayılarla
Belgelenmiş şiddet kriterlerine sahip organizasyonlar, belgelenmemiş olanlara göre denetim bulgularını %40 daha hızlı çözüyor.
Herhangi bir denetim bulgusu sınıflandırma sisteminin gerçek testi, kağıt üzerindeki görünümü değil. Gerçek bir bulgu gerçek bir yöneticinin masasına düştüğünde nasıl dayanıklılık gösterdiğidir.
İşte bu, aşağıdaki örneklerin size göstereceği şeydir.
Denetim Şiddet Sınıflandırma Örnekleri
Gerçek sektörlerde aynı çerçevenin uygulanmasını görmek, soyut şiddet seviyelerinin hızlı bir şekilde anlaşılmasını sağlar.
Kritik bulgu: Bir depodaki kapalı yangın çıkışı, hemen kapatmayı tetikler — rapor döngüsü beklenmez.
Yüksek bulgu: Bir gıda tesisinde sıcaklıklar güvenli sınırların iki derece üzerinde kaydedilir — düzeltici eylem 24 saat içinde başlar.
Orta bulgu: Bir perakende mağazası günlük ekipman kontrolünü atlar — bu, kaydedilir ve hafta içinde düzeltilir.
Düşük bulgu: Bir etiket rafta hafifçe hizasından çıkmış — planlı bakım listesine alınır, aciliyet yoktur.
Bilgilendirme bulgusu: Bir süreç iyi çalışıyor ancak daha yeni, daha hızlı bir yöntem mevcut. Bir sonraki planlama döngüsü için not edilir.
İş Yeri Güvenliği ve Operasyonel Denetim Bulguları
Güvenlik denetimleri, şiddetin eylemdeki en net örneklerini üretir. Riskler fizikseldir — yanlış bir karar hayatlara mal olabilir veya operasyonları durdurabilir.
Açık elektrik kabloları: Kritik olarak derecelendirilmiştir — bir lisanslı teknisyen düzeltmeyi onaylayana kadar çalışma durur.
Eksik kask tabelası: Orta olarak derecelendirilmiştir — tabela belirli bir gün sayısı içinde değiştirilir.
Eski güvenlik afişi: Düşük olarak derecelendirilmiştir — bir sonraki rutin saha ziyaretinde güncellenir, kesinti gerekmez.
Kalite Kontrol ve Süreç Uyum Bulguları
Kalite denetimleri, aynı derecelendirme sisteminin güvenlik dışı risklere nasıl uygulandığını gösterir. Üretim sürecinde %3’ün üzerinde bir hata oranı yüksek bir bulgudur. Bu, bir sonraki vardiyadan önce bir hat incelemesi tetikler.
Ürünü etkilemeyen küçük bir ambalaj tutarsızlığı düşük olarak derecelendirilir. Diğer küçük düzeltmelerle birlikte gruplandırılır ve haftanın sonunda ele alınır.
Çoklu Lokasyon ve Alan Denetim Bulguları
Birden fazla sitedeki alan denetimleri, paylaşılan bir alan denetim çerçevesi olmadan tutarsızlığın ne kadar hızlı bir şekilde ortaya çıktığını gösterir. Bir denetçi, nakit işleme açığını orta olarak derecelendirir. Diğer bir denetçi ise bunu yüksek olarak değerlendirir — aynı bulgu, iki farklı yanıt.
Bu boşluk bir insan problemi değildir. Bu bir kriter problemidir — ve işte tam olarak bir şiddet matrisinin çözmek için inşa edildiği şeydir.
Benzer Bulgular Farklı Şiddet Derecelendirmeleri Gerektirdiğinde
Bağlam, denetim bulgusu sınıflandırmasında her şeyi değiştirir. Düşük riskli bir formda eksik bir imza düşük şiddettir. Kontrol edilen bir madde kaydındaki aynı eksik imza ise kritiktir.
Denetim tutarsızlıklarının yaklaşık %60’ı, takımların bağlamı dikkate almadan aynı etiketi uygulamasına geri izlenir (Accountablehq). Bulgunun türü, ele alınmadığında neyin bozulduğundan daha az önemlidir.
“Denetim şiddetini sınıflandırma yalnızca denetçi içeri girmeden önce kriterler belirlendiğinde işe yarar. Bir bulgu yazıldığında anında verilen dereceler asla tutarlı olmayacaktır.” (Kirkpatrickprice)
Bu örnekler, iyi bir sınıflandırmanın pratikte nasıl göründüğünü gösteriyor. Ancak sadece örnekler sizi oraya götürmez.
Gerçek soru basit: Her denetçiyi aynı derecelendirmeye nasıl ulaştırırsınız? Her seferinde işe yarayan bir yapı nasıl oluşturursunuz?
Bir Denetim Şiddeti Sınıflandırma Matrisi Nasıl Oluşturulur
Bu gerçek dünya örnekleri bir şeyi kanıtlıyor. Orantılı eylem, ekibinizin kurallar üzerinde denetçi kapıdan girmeden önce anlaşması durumunda işe yarar.
Bir şiddet sınıflandırma matrisinin oluşturulması bu anlaşmayı zorunlu kılar. Belirsiz yargı kararlarını risk toleransı ve yetki hakkında paylaşılan, belgelenmiş kararlara dönüştürür.
Çoğu ekip zor kısımları atlar. Her seviyenin ne anlama geldiğini belirlerler ama kim üzerinde hareket edeceğini asla belirlemezler.
O yönetim boşluğu, denetim programlarının tam olarak çöktüğü yerdir — matris kağıt üzerinde temiz görünse bile.
Her Şiddet Seviyesi için Açık Kriterler Tanımlayın
Gözlemlenebilir, ölçülebilir koşullarla başlayın — “ciddi” veya “küçük” gibi sıfatlarla değil.
Bir Kritik bulgu, acil bir güvenlik riski veya bir düzenleyici ihlal anlamına gelebilir. Ayrıca, potansiyel gelir kaybının 10.000 $’ı aşması anlamına da gelebilir.
Linfordco‘ya göre, tanımlı sınıflandırma kriterleri kullanan organizasyonlar, yanlış sınıflandırma oranlarını %40’a kadar azaltıyor. Bu, yalnızca denetçi yargısına dayanan ekiplerden daha iyidir.
Somut tanımlar, anlaşmazlıkları başlamadan önce ortadan kaldırır.
|
Şiddet Seviyesi |
Örnek Kriterler |
Yanıt Sahibi |
|---|---|---|
|
Kritik |
Güvenlik tehlikesi, düzenleyici ihlal, kayıp >10K $ |
VP / Direktör — aynı gün |
|
Yüksek |
Proses hatası, tekrar eden ihlal, kayıp 1K–10K $ |
Yönetici — 48 saat içinde |
|
Orta |
Politika boşluğu, izole hata, kayıp <1K $ |
Takım Lideri — 2 hafta içinde |
|
Düşük |
Belgelerde eksiklik, kozmetik sorun, kayıp yok |
Personel — bir sonraki inceleme döngüsü |
Risk Puanları ve Sınıflandırma Eşiklerini Belirleyin
Basit bir risk puanı iki faktörü çarpar: olasılık (bu bulgunun ne sıklıkla meydana geldiği) ve etki (ne kadar zarar verdiği). Her birini 1–5 ölçeğinde puanlayın, çarpın ve sonucu şiddet seviyelerinize eşleyin.
Bu matematik, sezgiyi denklemin dışına çıkarır.
20–25 puanı Kritik seviyesine düşer. 10–19 puan Yüksek, 5–9 puan Orta ve 1–4 puan Düşük seviyesine düşer.
Yönetim bu eşikleri önceden belirler. O gün denetçi belirlemez.
Olasılık 1–5: 1 = nadir, 5 = sürekli oluyor
Etki 1–5: 1 = önemsiz, 5 = yıkıcı
Risk Puanı = Olasılık × Etki
Eşik haritası: 20–25 Kritik | 10–19 Yüksek | 5–9 Orta | 1–4 Düşük
Tekrarlayan ve Sistemik Bulgular için Kurallar Belirleyin
Tek bir etiketin atlanması Düşük seviyesindedir. Ancak aynı etiketin 30 farklı yerde atlanması sistemik bir hatadır. Bu, bireysel puanı ne olursa olsun Kritik bir derecelendirmeyi hak eder.
Matrisiniz, yalnızca izole olaylar için değil, kalıplar için bir yükseltme kuralı içermelidir.
Basit bir tetikleyici oluşturun. Bir denetim döngüsü içinde 3 veya daha fazla yerde görünen herhangi bir bulgu otomatik olarak bir şiddet seviyesini yukarı taşır.
Bu kural, bireysel puanların gözden kaçırdığı yavaş yanma risklerini yakalar. Ayrıca, sağlam alan denetimi en iyi uygulamalarının önemli bir parçasıdır.
Farklı Denetçiler Arasında Test Sınıflandırma Tutarlılığını Kontrol Edin
Matrisiniz tasarlandıktan sonra, bir kalibrasyon egzersizi yapın. Beş denetçiye aynı on bulguyu verin ve her birinden bağımsız olarak puanlamalarını isteyin.
Eğer puanlamaları bir seviyeden fazla farklılık gösteriyorsa, kriterlerinizin daha net bir dile ihtiyacı var demektir.
Pubmed Ncbi Nlm Nih tarafından yayımlanan araştırmalar, yapılandırılmış sınıflandırma araçlarının karmaşık değerlendirme görevlerinde değerlendirici arası değişkenliği önemli ölçüde azalttığını doğrulamaktadır.
Tutarlılık, yumuşak bir hedef değildir. Matrisin oluşturulmasındaki temel amacıdır.
“Bir denetim şiddet derecelendirmesi, aynı bulguyu inceleyen iki farklı denetçi aynı sonuca ulaşmadıkça değer taşımaz. Eğer ulaşmazlarsa, bir sınıflandırma sisteminiz yoktur — sadece görüşleriniz vardır.”
FieldPie’nin özelleştirilebilir denetim formları, ekiplerin şiddet puanlamasını veri toplama sürecine doğrudan entegre etmelerini sağlar. Her denetçi, o anda aynı kriterleri uygular — olaydan sonra değil.
Bu, iyi tasarlanmış bir matris ile sahada nasıl kullanıldığı arasındaki boşluğu kapatır.
Paylaşılan bir sürücüde duran bir matris kimseye yardımcı olmaz. Gerçek test, organizasyonunuzun denetim başlamadan önce kurallar belirlendiği için daha hızlı ve daha akıllı hareket edip etmediğidir.
📊 Sayılarla
Tanımlı denetim şiddet sınıflandırma kriterlerine sahip ekipler, yanlış sınıflandırma oranlarını %40’a kadar azaltmaktadır.
Sonuç
Yönetim netliği önemlidir. Kimlerin karar verdiğini, hangi eşiklerde ve denetim başlamadan önce bilmek gerekir.
Bu netlik, eylemi yönlendiren bir şiddet matrisini, sadece bir raporu dolduran bir matristen ayırır. Bunun olmaması durumunda, denetim bulgularının şiddet seviyeleri, gerçek bir kriz birinin masasına düştüğünde hiçbir anlam ifade etmez.
Synq‘ya göre, veri toplama öncesinde şiddet kriterleri belirleyen ekipler, yanlış sınıflandırma oranlarını %40’tan fazla azaltmaktadır. Bu, tek bir basit adımdan elde edilen büyük bir kazançtır.
Tanımlarınızı erken belirleyin. Bu tek hamle, bir denetim şiddet derecelendirmesinin doğru yanıtı tetiklemesini sağlar, tartışma başlatmak yerine.
Çoğu saha ekibi, çevrimdışı alan denetimlerini yönetim değil, evrak işi olarak görmeye devam ediyor. Bu zihniyet boşluklar yaratır.
FieldPie, özel formlar ve fotoğraf tabanlı raporlama kullanarak bulguları gerçek zamanlı olarak yakalar. Her denetim bulgusu sınıflandırması, zaman damgalı bir kayda bağlıdır. Hiçbir belirsizlik yok, olaydan sonra tartışmalar yok.
Sonuç, daha hızlı kararlar ve uygulama kalitesinde net kazançlardır. Dnv, önceden belirlenmiş şiddet çerçevelerine sahip organizasyonların kritik bulguları, bu çerçevelere sahip olmayanlardan %35 daha hızlı çözdüğünü doğrulamaktadır.